
Negli ultimi anni ci siamo sentiti ripetere una frase come un mantra: “Attiva l’autenticazione a due fattori, così sei al sicuro.”
Ed è vero.
L’MFA (Multi-Factor Authentication) è uno degli strumenti più efficaci che abbiamo per proteggere gli account.
Ma come spesso accade in cybersecurity, non è la tecnologia a fallire, è l’essere umano.
Ed è proprio qui che entra in gioco un attacco tanto semplice quanto subdolo: l’MFA Fatigue Attack.
Cos’è un MFA Fatigue Attack
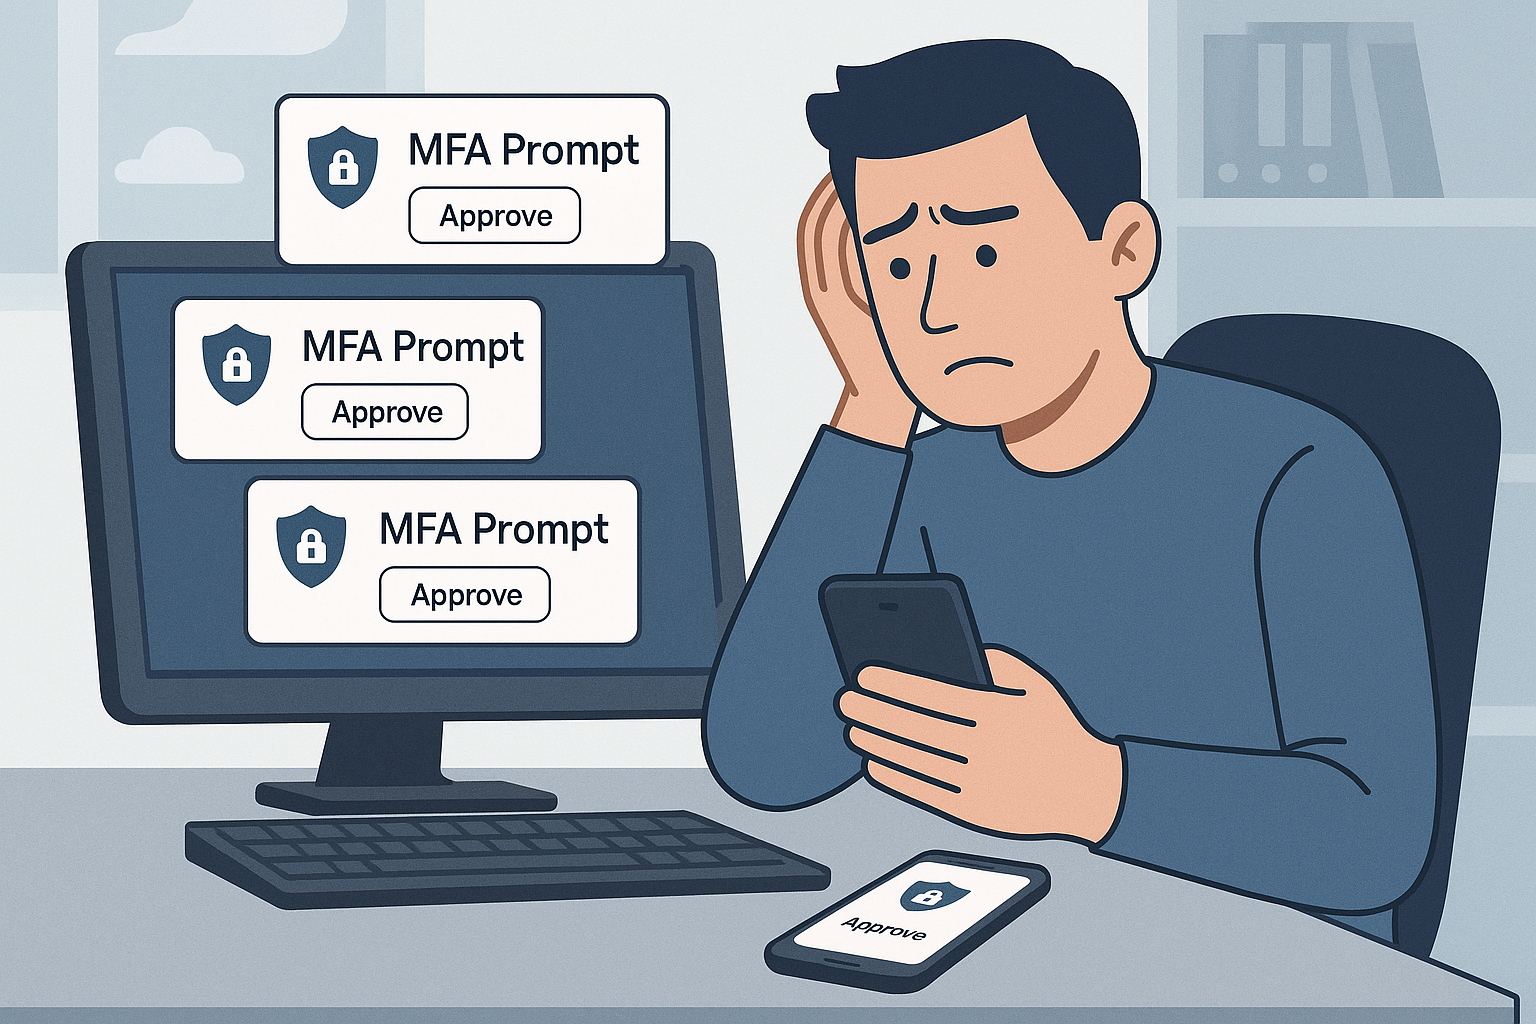
Molti servizi oggi utilizzano notifiche push sullo smartphone: inserisci username e password e ricevi una notifica con scritto “Sei tu che stai tentando di accedere?”.
L’MFA Fatigue Attack sfrutta questo meccanismo.
L’attaccante:
- È già in possesso delle credenziali della vittima (spesso ottenute tramite phishing o data breach).
- Prova ad accedere ripetutamente all’account.
- La vittima inizia a ricevere decine di notifiche push sul telefono.
- Dopo un po’ subentrano fastidio, confusione, stanchezza.
- A un certo punto, per errore o esasperazione… la richiesta viene approvata.
Fine dell’attacco.
L’hacker è dentro.
Nessun malware, nessuna falla zero-day.
Solo pressione psicologica.
Perché questo attacco funziona così bene
Perché colpisce nel momento peggiore possibile:
quando l’utente non sta pensando alla sicurezza, ma solo a far smettere le notifiche.
Molte persone:
- pensano che sia un bug;
- credono che “tanto non succede nulla”;
- approvano per abitudine.
E l’MFA, da protezione, diventa l’ultimo ostacolo da superare… con un click.
Esempi reali: non è teoria
Questo tipo di attacco non è affatto raro.
🔴 Uber (2022)
Un dipendente ha ricevuto per oltre un’ora richieste MFA continue.
Alla fine ha approvato una notifica pensando fosse legittima.
Risultato: accesso alla rete interna aziendale.
🔴 Microsoft
Ha documentato diversi casi di MFA fatigue contro account aziendali, tanto da introdurre contromisure specifiche come il number matching.
🔴 Ambienti aziendali e cloud
Molti SOC segnalano attacchi di questo tipo contro account con privilegi elevati, proprio perché l’MFA push è spesso l’ultimo baluardo.
La lezione è chiara: l’MFA da solo non basta.
Chi è più a rischio
- Utenti aziendali non formati
- Account amministrativi
- Sistemi senza limiti ai tentativi MFA
- Chi usa solo notifiche push senza ulteriori controlli
In pratica: chiunque.
Come difendersi davvero
La difesa parte dalla tecnologia, ma passa dalle persone.
✔ Non approvare mai richieste MFA che non hai avviato tu
Anche se sono tante. Anche se sei stanco.
✔ Abilitare il number matching
Se devi inserire un numero mostrato a schermo, l’attacco diventa molto più difficile.
✔ Limitare i tentativi di accesso
Se un account genera decine di richieste MFA, qualcosa non va.
✔ Formazione degli utenti
Spiegare che “approvare per far smettere le notifiche” è esattamente ciò che vuole l’attaccante.
✔ Valutare MFA basati su codici temporanei
In alcuni contesti sono meno vulnerabili al push bombing.
Conclusione
L’MFA Fatigue Attack ci ricorda una verità fondamentale della cybersecurity: la sicurezza non è solo una questione di strumenti, ma di comportamenti.
Puoi avere il miglior sistema di autenticazione del mondo, ma se l’utente è stanco, distratto o non informato, basta una notifica di troppo.
E l’attaccante lo sa benissimo.